
Modul 7 · 7.3
Din domäns tekniska hälsa
Modul 7: Håll domänen säker och frisk · Lästid: 8 minuter
Lärandemål: Efter den här lektionen kan du kontrollera att namnservrarna, DNSSEC och pekningen för din domän är i ordning, och du vet hur du håller koll på det löpande.
Nyckelbegrepp: namnservrar hos registryn, zon, utgångna namnservrar, DNSSEC-kedja, det nakna namnet och www, Domänhälsa, övervakning
Korrekt registrerad är inte samma sak som frisk
I de tidigare modulerna handlade det om registreringen: vem som är innehavare, om namnet förnyas och om det är säkert. Men en domän som är korrekt registrerad och betald kan ändå sluta fungera. Då sitter problemet i tekniken runt omkring.
Den här lektionen går igenom de fyra punkter som hör till själva namnet: namnservrarna hos registryn, namnservrarna själva, DNSSEC och pekningen till din webbplats. DNS-kursen går mycket djupare in på det här. Här ser du främst vad du som innehavare behöver kontrollera, och var du kan läsa mer.
Namnservrar hos registryn och zonen
Hos registryn finns en lista med namnservrar för din domän. Det är adressen dit resten av internet går för att hämta dina poster. På de namnservrarna finns zonen: själva posterna, till exempel A-posten för din webbplats och MX-posten för din e-post.
De två måste stämma överens. Om registryn har namnservrarna från leverantör A, men du har lagt in dina poster hos leverantör B, så ser ingen de posterna. Det händer ofta efter en flytt eller efter att du sagt upp ett webbhotellspaket. Hur du byter namnservrar läser du i DNS-kursen, lektion 2.3: https://www.weboke.se/dns-cursus/nameservers-wijzigen-en-glue-records
Två regler som gäller nästan överallt: du behöver minst två namnservrar, och alla måste svara för din domän. En namnserver som inte (längre) svarar gör din domän långsam eller onåbar.
Namnservrar är också domännamn
En namnserver kan till exempel heta ns1.provider.example. Det är i sig ett namn under en domän, med en egen innehavare och ett eget utgångsdatum. Om företaget bakom namnservrarna lägger ner, eller om domänen som de ligger under löper ut, så slutar din domän också att fungera. I värsta fall registrerar någon annan den domänen och bestämmer då vilka svar din domän ger.
Kontrollera därför då och då:
- att dina namnservrar hör till en leverantör där du fortfarande är kund;
- att du inte längre använder namnservrar från en gammal leverantör efter att du sagt upp ett paket eller en tjänst;
- att dina egna namnservrar (om du har sådana) ligger under en domän som du själv har god koll på.
DNSSEC i korthet
Med DNSSEC signeras svaren från dina namnservrar. Din registrar lägger in en DS-post hos registryn: ett fingeravtryck av din nyckel. På så sätt kan vem som helst kontrollera att ett svar verkligen kommer från dina namnservrar. Det kallas kedjan: registryn pekar på din nyckel, och din nyckel signerar dina poster.
Den kedjan måste stämma. Om DS-posten hos registryn inte längre matchar nycklarna på dina namnservrar, så avvisar resolvrar som kontrollerar DNSSEC dina svar. För en stor del av dina besökare fungerar din domän då inte alls. Det händer främst efter en flytt av din domän eller din DNS (lektion 6.2) och vid ett nyckelbyte. En trasig kedja är alltså värre än ingen DNSSEC alls.
Hur kedjan fungerar i detalj och hur du kontrollerar den står i DNS-kursen, lektion 8.1: https://www.weboke.se/dns-cursus/dnssec-in-gewone-taal
Det nakna namnet och www
Den sista punkten är den mest synliga: kommer en besökare till din webbplats både via det nakna namnet och via www? Båda behöver en egen post. Saknas en av dem fungerar sajten inte för en del av besökarna, även om allt annat är i ordning. I DNS-kursen läser du hur du ordnar det på rätt sätt.
Kontrollera en gång eller övervaka löpande
Du kan kontrollera allt det här själv med verktyg på nätet. Vilket verktyg du använder för vilken fråga står i DNS-kursen, lektion 8.3: https://www.weboke.se/dns-cursus/online-dns-tools
Vill du gå igenom hela domänen från topp till botten, inklusive e-post, så använd checklistan i lektion 8.5: https://www.weboke.se/dns-cursus/checklist-voor-je-eigen-domein
Att kontrollera en gång är bra, men problemen uppstår ofta senare: en uppsagd tjänst, ett bortglömt nyckelbyte, en namnserver som slutar fungera. Låt därför också din domän övervakas. En övervakningstjänst kontrollerar regelbundet att din domän och din webbplats fungerar och varnar dig när något ändras.
I praktiken: så fungerar det hos WebOké
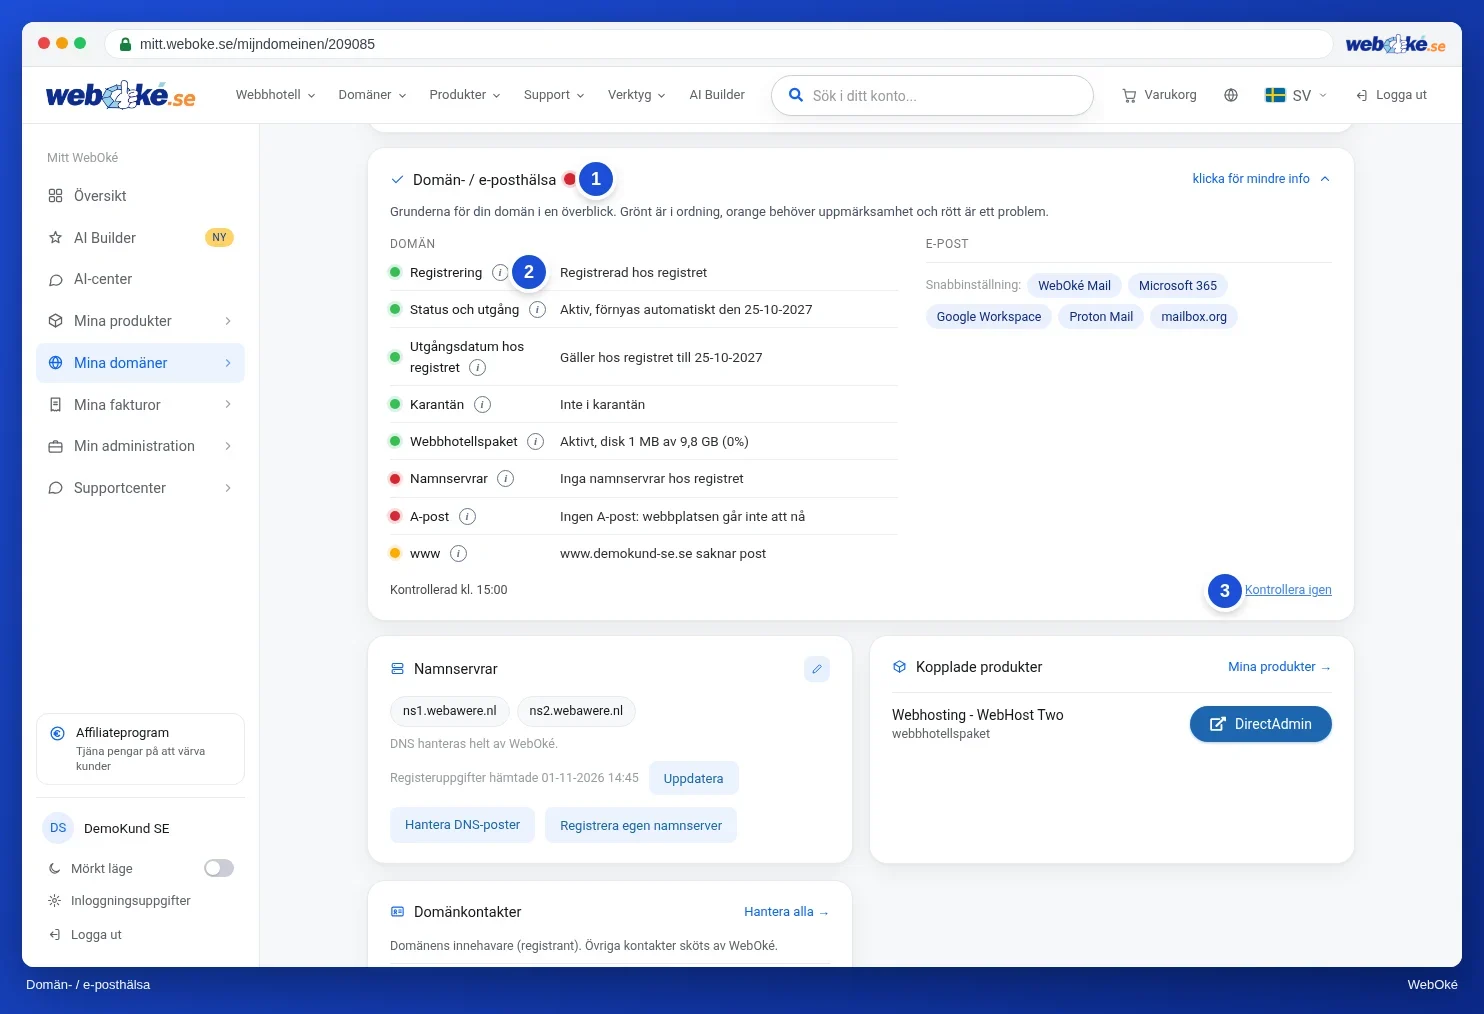
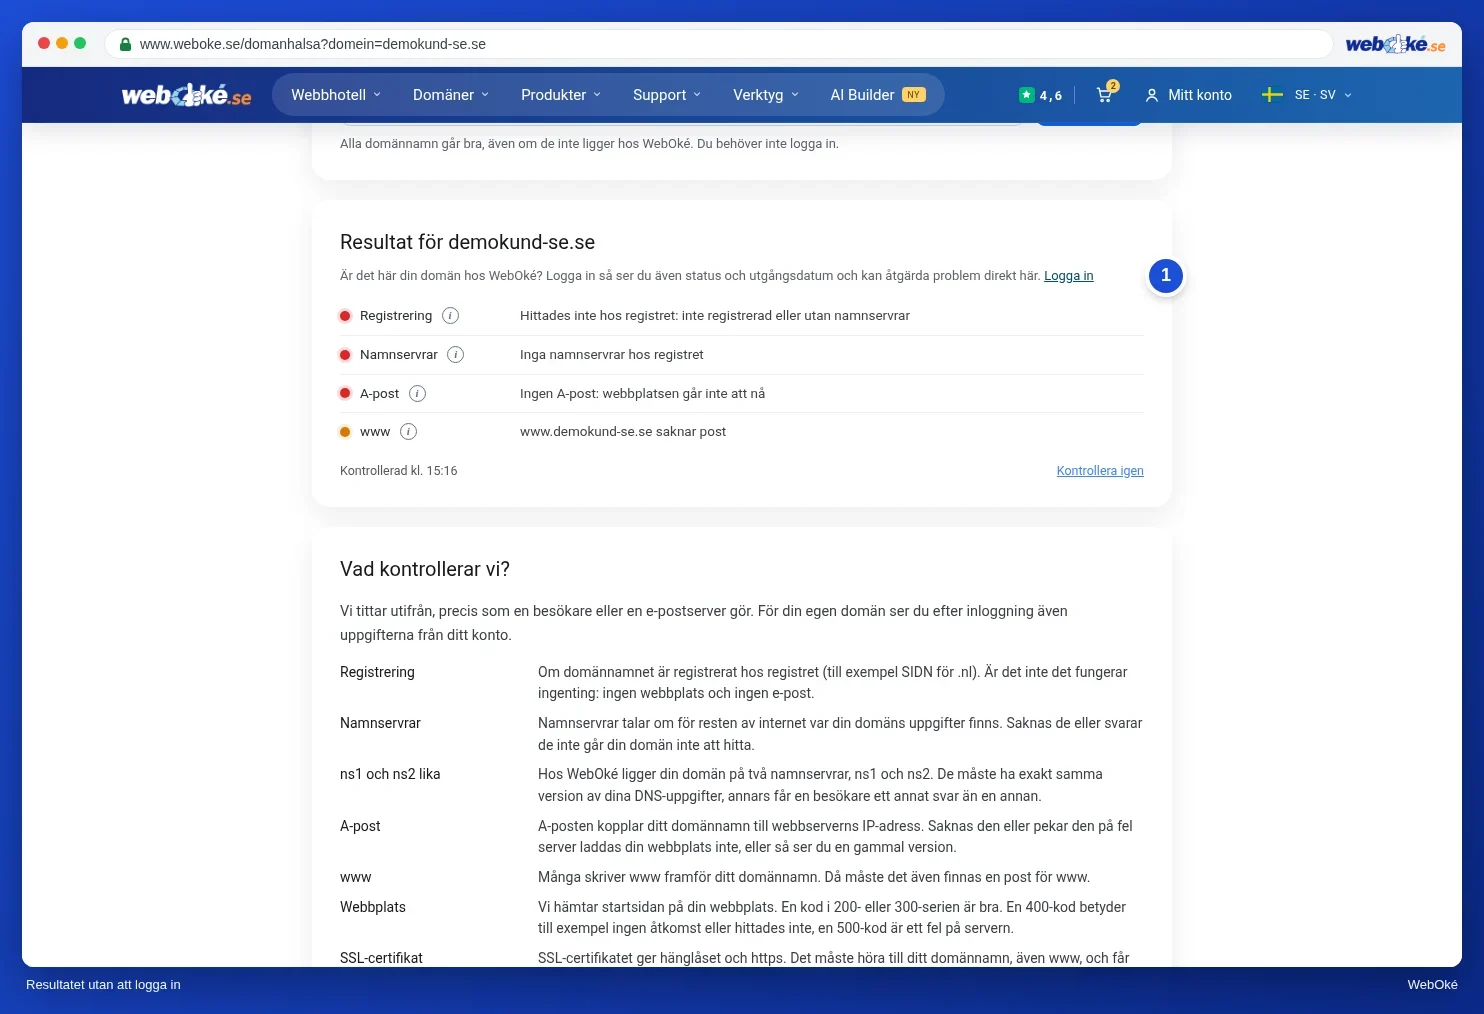
På domänsidan i Mitt WebOké finns kortet Domän / E-posthälsa. För varje kontroll ser du en grön, orange eller röd prick, med förklaring och, där det går, en knapp för att åtgärda felet. För alla domäner, även om de inte ligger hos WebOké, kan du göra samma kontroll utan konto på https://www.weboke.se/domanhalsa. Hos andra registrarer och i fristående verktyg på nätet hittar du liknande kontroller.
Sammanfattning
- Namnservrarna hos registryn måste peka dit där din zon faktiskt finns, och alla måste svara.
- Namnservrar är själva domännamn: om leverantören lägger ner eller domänen löper ut, slutar din domän också att fungera.
- En trasig DNSSEC-kedja är värre än ingen DNSSEC; var särskilt uppmärksam efter en flytt.
- Både det nakna namnet och www måste leda till din webbplats.
- Att kontrollera en gång räcker inte: låt din domän övervakas.
Quiz
Uppgift
Uppgift A7.3: Domänhälsa. Fyll i ditt eget domännamn (fältet domein). Exempelnamn som example.com avvisas. Programmet gör samma kontroller som Domänhälsa, för fyra delar: namnservrarna, DNSSEC, A-posten för det nakna namnet och www.
Rött betyder ett fel som du måste åtgärda, till exempel en namnserver som inte svarar eller en DNSSEC-kedja som inte stämmer. Orange är en varning eller ett råd. Grönt är i ordning. Du har klarat uppgiften när det inte finns något rött kvar. Får du rött, läs förklaringen, åtgärda felet hos leverantören där din DNS ligger och försök igen.
Läs mer
- WebOké manual 5.17: Domän och e-posthälsa: kontrollera och åtgärda
- WebOké manual 14.1: Domänhälsa (även utan konto)
- Webbplatsen eller e-posten fungerar inte efter en flytt eller DNS-ändring? Kontrollera din domän
- Låt oss bevaka din webbplats: tillgänglighet, certifikat och domän
- Gratis DNS-kurs 8.1: DNSSEC i vanligt språk