
Modul 2 · 2.4
Känna igen phishing i din webbmejl
Modul 2: Läsa e-post · Lästid: 10 minuter
Lärandemål: Efter den här lektionen känner du igen kännetecknen för ett phishingmejl, kan du i webbmejlen kontrollera vart en länk och ett svar verkligen går, och vet du vad du gör med ett misstänkt mejl och om du ändå har klickat.
Nyckelbegrepp: phishing, länktext, verklig länk, domännamn, underdomän, lookalike-domän, Svar till, varning för misstänkta adresser, Rapportera skräppost, annan kanal
Vad phishing är
Phishing (nätfiske) är ett mejl som försöker locka dig att göra något som hjälper avsändaren: logga in på en förfalskad sida, göra en betalning, öppna en bilaga eller skicka tillbaka uppgifter. Ordet kommer från engelskans fishing: angriparen kastar ut en lina och väntar på att någon ska nappa.
Det mesta av all phishing handlar inte om din dator, utan om dig. Ofta finns det inget virus i mejlet. Mejlet vill bara att du själv ska göra något. Därför hjälper ett antivirusprogram bara delvis, och det hjälper desto mer att känna till knepen.
De fasta ingredienserna
Nästan varje phishingmejl använder ett eller flera av de här medlen:
- Brådska: "inom 24 timmar", "redan i dag", "sista påminnelsen". Den som har bråttom kontrollerar mindre.
- Hot: din brevlåda stängs, din domän går ut, det finns en obetald autogirodragning, ditt paket skickas tillbaka.
- Belöning eller nyfikenhet: en återbetalning, ett delat dokument, ett röstmeddelande.
- En knapp eller länk till en sida som ser ut som din banks, din leverantörs eller din webbmejls.
- En avsändare eller domän som nästan stämmer.
- En avvikande svarsadress, så att ditt svar hamnar hos bedragaren.
Ett mejl med brådska och en länk till en inloggningssida förtjänar alltid en extra titt, även om det ser prydligt ut. Bra phishing har inga språkfel längre.
Länktext och verklig länk
I ett mejl är texten du ser och adressen som länken går till två olika saker. I källkoden för ett mejl ser det ut så här:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.se
</a>
Du ser https://webmail.weboke.se, men du hamnar på en helt annan adress. På en dator kontrollerar du det så här: håll muspekaren över länken eller knappen utan att klicka. Längst ner i webbläsarfönstret visas den verkliga adressen. På en telefon eller surfplatta håller du fingret länge på länken; då får du en meny med adressen överst. Välj sedan inte att öppna.
Läsa en webbadress
Den verkliga adressen måste du också kunna läsa rätt. Titta på delen mellan https:// och nästa snedstreck. Läs den från höger till vänster: ändelsen (.nl, .com, .example) och ordet framför bildar tillsammans domännamnet. Det är den delen som räknas.
https://webmail.weboke.se/: domännamnet är weboke.nl. Delen webmail framför gör det till en underdomän; den får bara ägaren av weboke.nl skapa.https://login.weboke.nl.account-check.example/inloggen: domännamnet är account-check.example. Allt framför ("login.weboke.nl") är en underdomän som angriparen själv har valt. Det här är det mest kända knepet.https://weboke-beveiliging.example/: en lookalike-domän. Den innehåller ett känt namn, men det är en annan domän, som vem som helst kan registrera.https://www.example.com@account-check.example/: allt före @ ignoreras; du hamnar på account-check.example.
Det finns också domäner som använder bokstavsknep: siffran 0 i stället för bokstaven o, rn i stället för m, eller bokstäver från ett annat alfabet som ser likadana ut. Ser du inte en sådan skillnad med blotta ögat, så hjälper en lösenordshanterare: den fyller bara i ditt lösenord på den riktiga domänen (lektion 1.3).
Avsändare och Svar till
I lektion 2.2 såg du att visningsnamnet inte bevisar något och att Svar till kan ha en egen adress. Vid phishing kombineras de två ofta. Mejlet påstås komma från "WebOké Support", adressen är support@weboke-beveiliging.example och Svar till pekar på en gratis mejladress. Eller så kommer mejlet från din chefs riktiga adress, men Svar till pekar på en annan domän. Det sistnämnda ser du ofta vid VD-bedrägeri: en "brådskande betalning" som chefen påstås be om från ett möte.
Webbmejlen hjälper lite. Innehåller avsändarens adress tecken som liknar vanliga bokstäver men inte är det, visar webbmejlen ovanför meddelandet en varning om att meddelandet innehåller e-postadresser som kanske inte går att lita på. Ser du den varningen, behandla då mejlet som misstänkt. Ser du den inte, betyder det ingenting: det mesta av all phishing använder helt enkelt en annan domän.
Och kom ihåg från lektion 2.2: ett mejl som klarar SPF, DKIM och DMARC kan fortfarande vara phishing. Angriparen använder då sin egen, riktiga domän.
Vad du gör med ett misstänkt mejl
- Klicka inte, svara inte, öppna ingen bilaga. Inte heller "bara för att titta".
- Gå själv till webbplatsen. Handlar mejlet om din bank, din leverantör eller ett paket? Öppna webbplatsen eller appen som du alltid gör, via ett bokmärke eller genom att själv skriva in adressen. Står det inget där, så var mejlet falskt.
- Ring om du är osäker, på ett nummer du redan hade, inte ett nummer från mejlet.
- Rapportera mejlet. I WebOkés webbmejl med Rapportera skräppost: meddelandet går till WebOkés skräppostteam och till din mapp Skräp. Handlar mejlet om din bank, vidarebefordra det då också till bankens adress för anmälningar. I Sverige kan du också anmäla phishing till Polisen (https://polisen.se/) och CERT-SE (https://www.cert.se/).
- Varna kollegor om mejlet gick till fler personer i din organisation.
Har du ändå klickat eller loggat in?
Det kan hända vem som helst. Att agera snabbt gör störst skillnad.
- Byt lösenord direkt, från en enhet du litar på, och även på alla andra ställen där du använde samma lösenord.
- Aktivera tvåstegsverifiering (lektion 8.1).
- Leta efter spår i din brevlåda. Angripare som tar sig in i en brevlåda skapar ofta ett filter som vidarebefordrar eller döljer mejl, eller så ändrar de Svar till i din identitet. Titta under Inställningar > Filter, Inställningar > Identiteter och under Frånvaro om det finns något där som du inte har skapat själv.
- Har du fyllt i betalningsuppgifter? Ring din bank direkt.
- Skickar din brevlåda plötsligt skräppost? Meddela din leverantör.
I praktiken: så fungerar det i webbmejlen
I webbmejlen håller du muspekaren över en länk för att se den verkliga adressen längst ner i webbläsaren. Med Detaljerad information ser du avsändarens adress, och i skrivfönstret ser du vart ett svar går. Knappen Rapportera skräppost finns ovanför meddelandet.
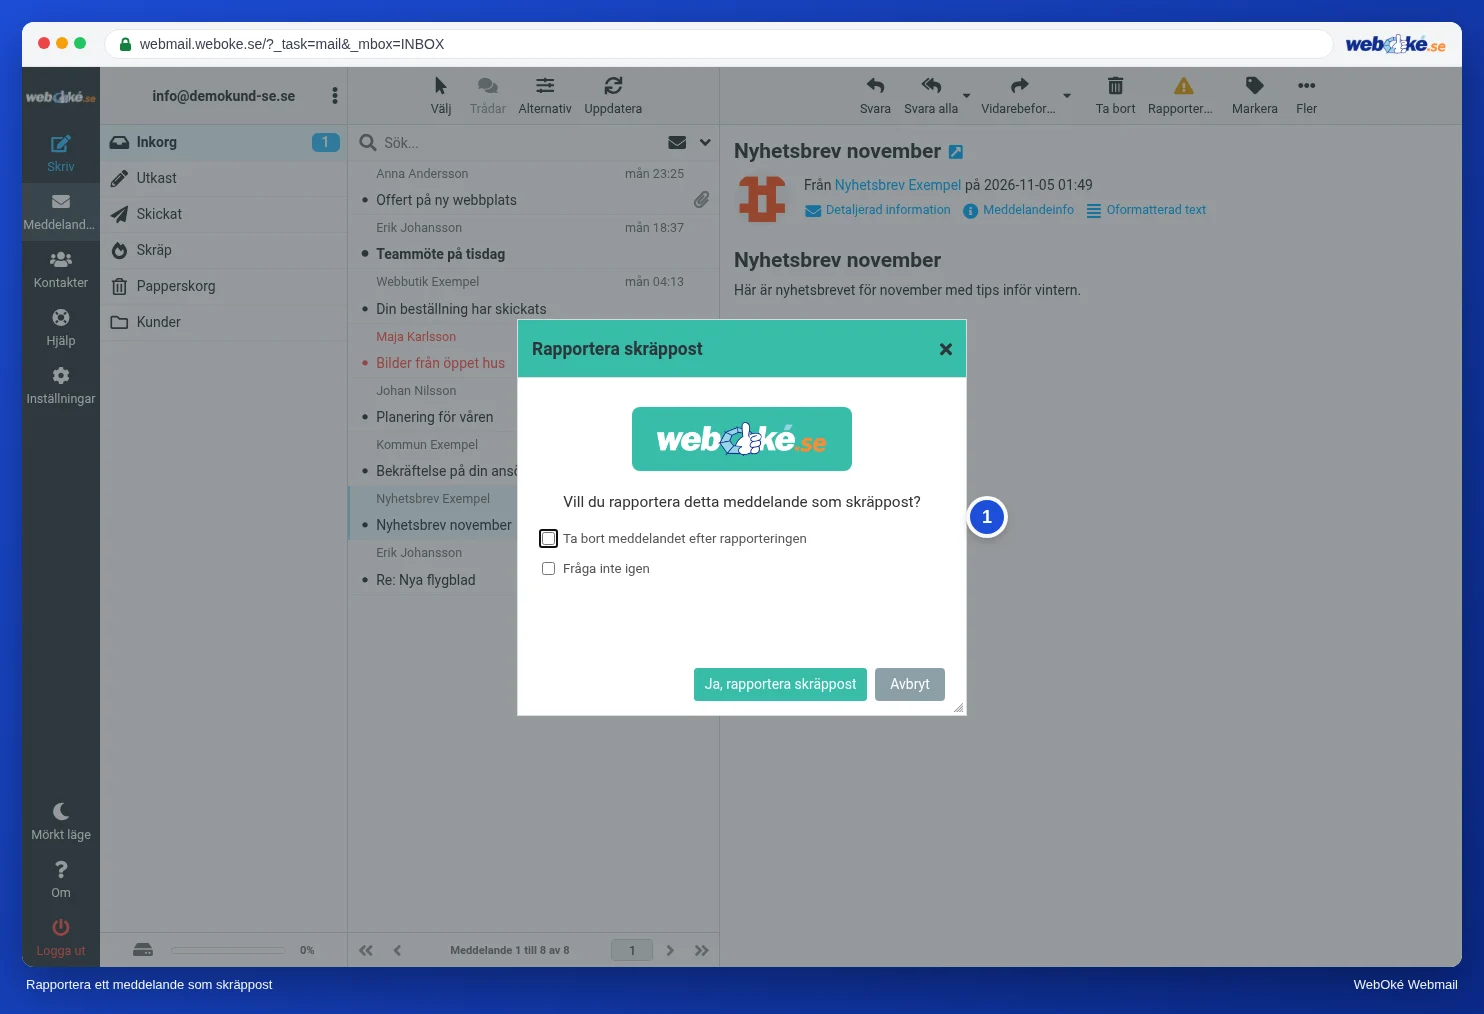
På bilden ser du fönstret som visas när du klickar på Rapportera skräppost. Roundcube-handboken beskriver det i avsnittet om att rapportera skräppost med Rapportera skräppost. I andra webbmejltjänster, som Gmail eller Outlook.com, fungerar det på liknande sätt: där heter knappen till exempel Rapportera nätfiske eller Rapportera.
Sammanfattning
- Phishing använder brådska, hot, en länk till en förfalskad sida och en avsändare som nästan stämmer.
- Länktext och verklig länk skiljer sig åt: håll muspekaren över länken eller håll fingret länge på den på telefonen.
- Läs domännamnet från höger till vänster; allt som står framför väljer domänens ägare själv.
- Svar till mot en annan domän och varningen om misstänkta adresser är varningssignaler; en godkänd DMARC-kontroll bevisar ingenting om pålitlighet.
- Klicka inte, gå själv till webbplatsen, rapportera; har du ändå klickat: byt lösenord och gå igenom dina filter och identiteter.
Quiz
Uppgift
Uppgift A2.4: Analysera ett misstänkt mejl. Materialet phishing-1.eml finns under den här uppgiften. Öppna det som text (till exempel i Anteckningar eller TextEdit, inte i ditt e-postprogram) och leta upp rubrikraderna From och Reply-To och adressen bakom knappen i innehållet (href). Fyll i: den verkliga avsändardomänen, domänen som knappen verkligen går till, domänen för Svar till, och välj om du litar på mejlet. Programmet jämför dina svar med facit och visar för varje fråga var i filen du kunde ha hittat svaret.
Läs mer
Där steg i webbmejlen beskrivs gäller de för WebOkés webbmejl; i andra webbmejltjänster fungerar det på liknande sätt.
- Roundcube Webmail 11.2: Rapportera skräppost med knappen Rapportera skräppost
- Är det här mejlet verkligen från WebOké? Så känner du igen nätfiske och använder kampanjkoden
- Känna igen phishing: så läser du en länk och en avsändare
- Har någon tagit över din brevlåda eller skickas det skräppost från din adress? Så här städar du upp
- Gratis kurs Säkert online för företagare 1.2: Phishing, VD-bedrägeri och fakturabedrägeri
- Gratis kurs Säkert online för företagare 3.2: Läsa domäner och länkar
- Gratis kurs Säkert online för företagare 3.5: Klickat: vad gör du nu?