
Kapitel 5 · 5.9
DMARC ställa in
DMARC är det tredje steget efter SPF och DKIM. Med en DMARC-post talar du om för mottagare vad de ska göra med e-post som ser ut att komma från ditt domän, men som inte klarar SPF- eller DKIM-kontrollen. På så sätt gör du det svårare för bedragare att skicka e-post i ditt domäns namn. Stora aktörer som Gmail och Yahoo kräver att avsändare har en DMARC-post.
DMARC-posten hos WebOké
Vid ett webbhotellspaket finns som standard en DMARC-post: en TXT-post med namnet _dmarc och värdet v=DMARC1;p=reject. Det betyder: e-post som inte klarar kontrollen avvisas. Det är den strängaste inställningen och ger bäst skydd mot missbruk av ditt domän. Går all din e-post via WebOké stämmer SPF och DKIM automatiskt och du kan låta det vara så.
Skickar du även e-post via en annan tjänst, eller skapar du själv en ny DMARC-post? Gå då steg för steg: börja med Ingen och en rapportadress, titta några veckor i rapporterna om all din egen e-post klarar kontrollen, välj sedan Karantän och därefter Avvisa.
Ändra DMARC-posten
- Öppna DNS-administration.
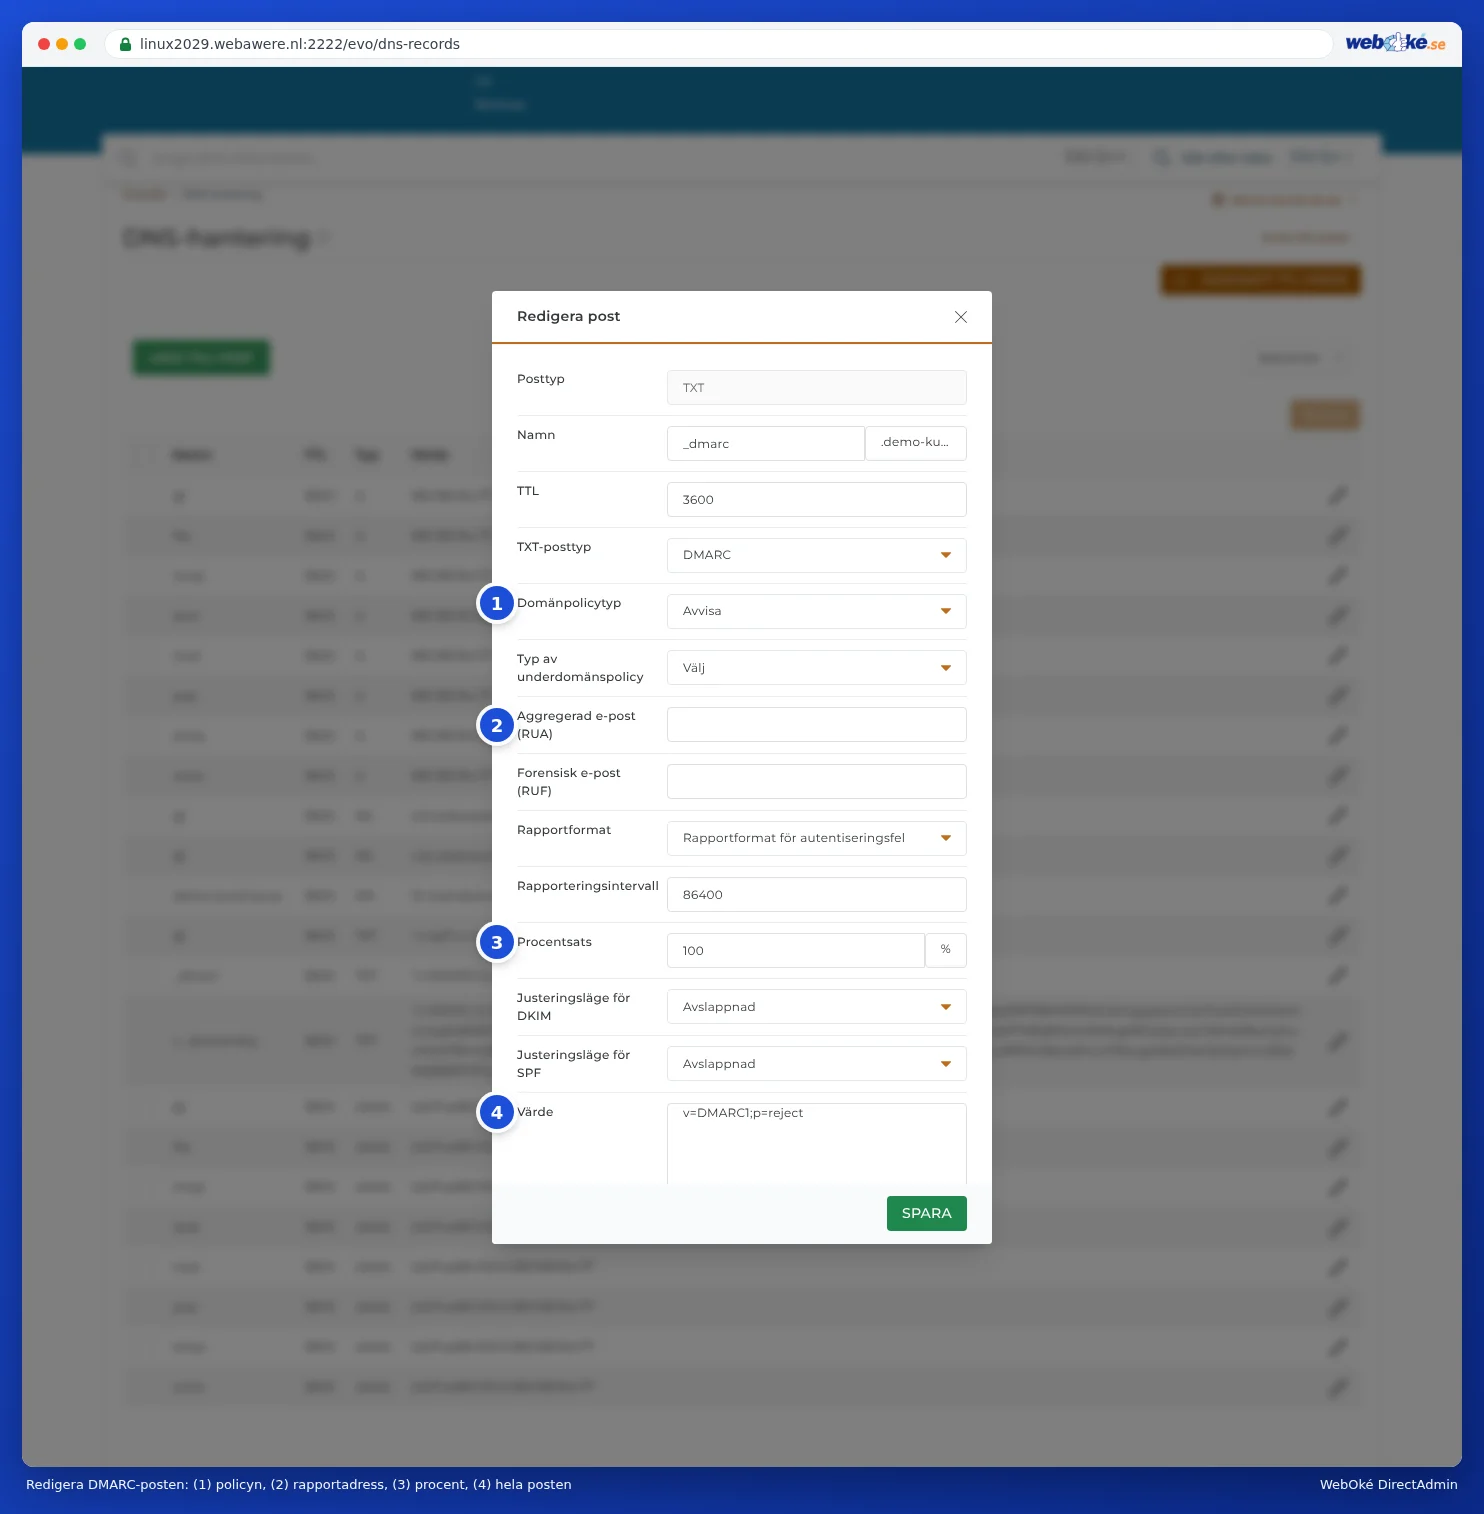
- Klicka på pennan bakom TXT-posten med namnet _dmarc. Finns den inte ännu, klicka då på RECORD TOEVOEGEN, välj TXT, fyll i _dmarc som namn och välj DMARC under TXT-posttyp.
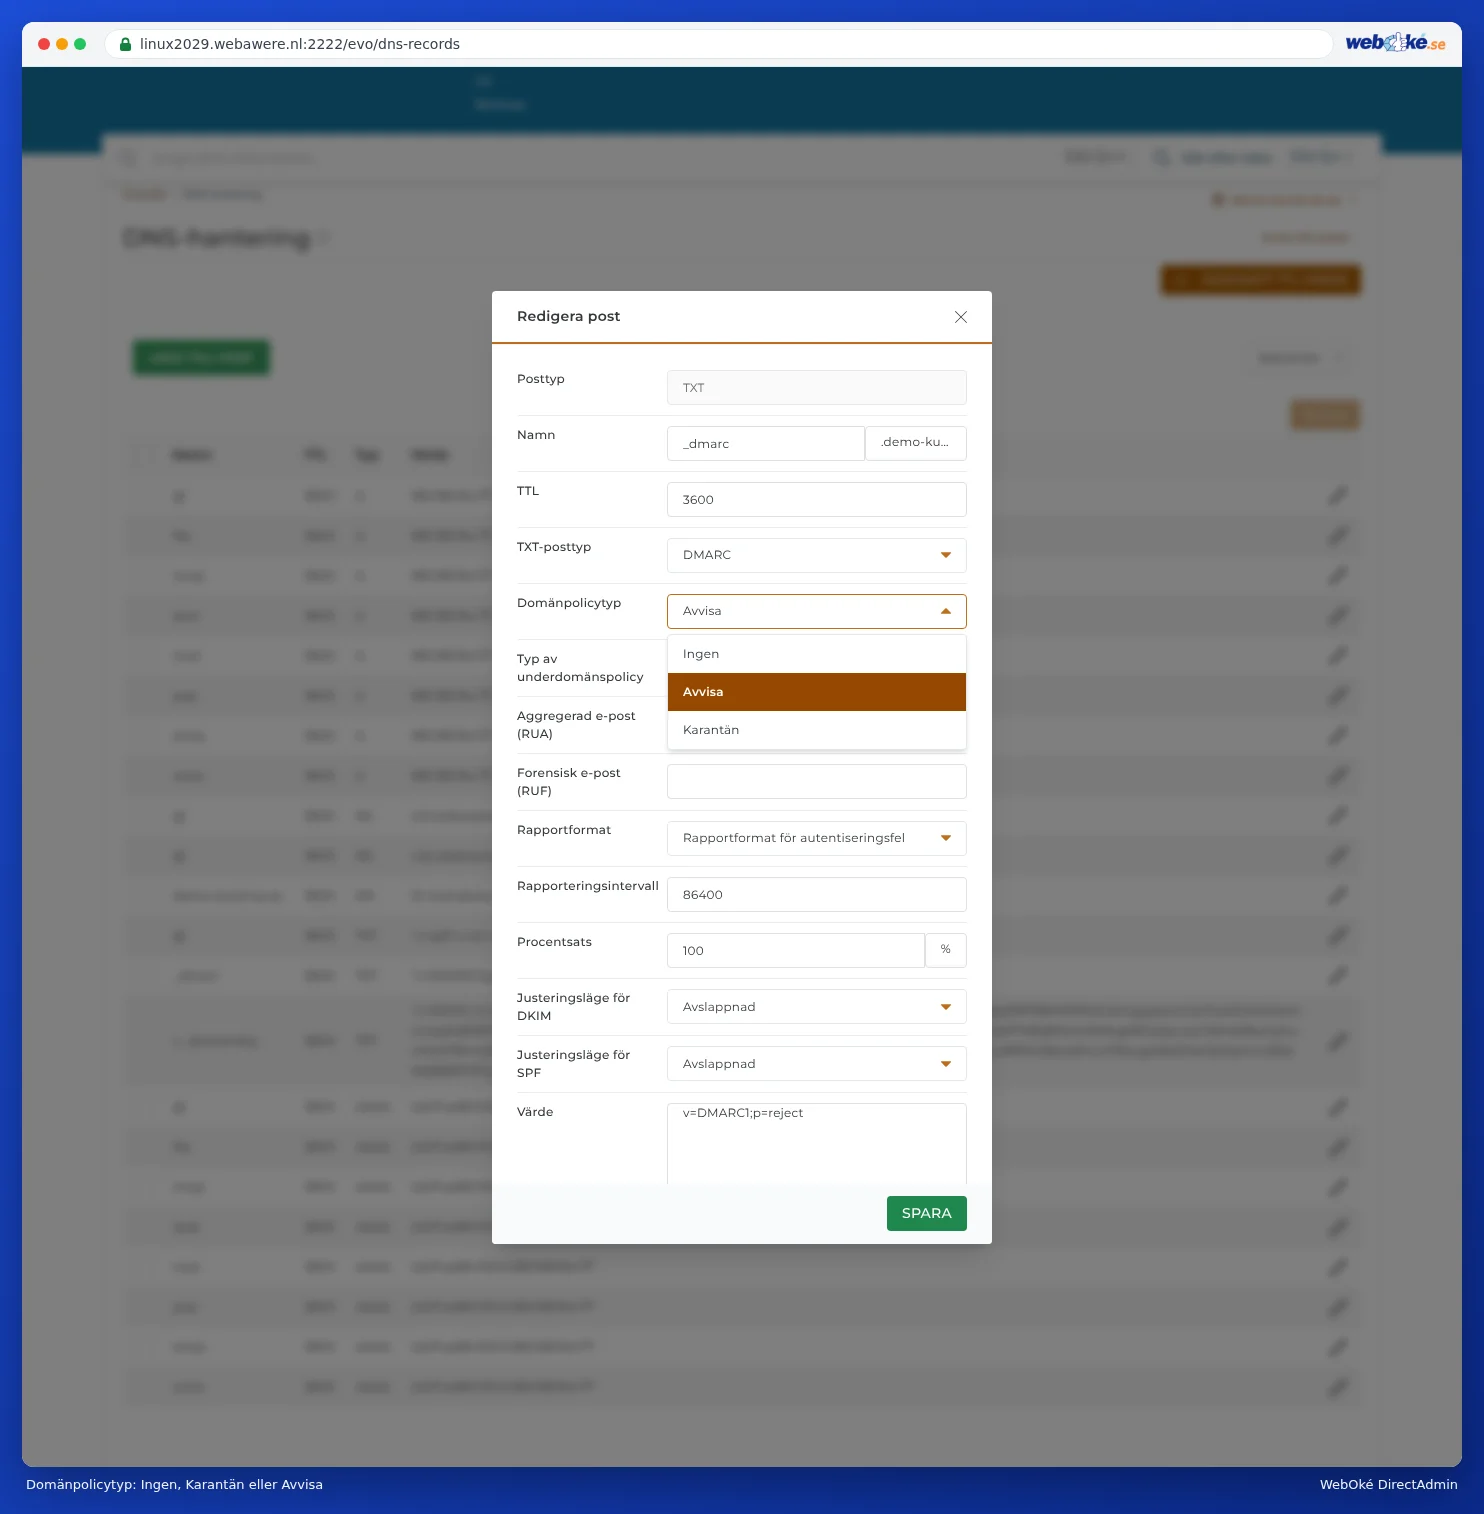
- Välj under Domänpolicytyp vad som ska hända med e-post som inte klarar kontrollen.
- Fyll eventuellt i en e-postadress för rapporter under Aggregerad e-post (RUA).
- Titta längst ner under Värde hur posten kommer att se ut, och spara.
Vilken policy väljer du?
| Domänpolicytyp | I posten | Vad händer? |
|---|---|---|
| Ingen | p=none | Inget. Mottagare skickar bara rapporter (om du fyller i en RUA-adress). Med den här börjar du om du också skickar e-post via andra tjänster eller skapar en ny post själv. |
| Karantän | p=quarantine | E-post som inte klarar kontrollen hamnar i skräppostmappen. Det andra steget, när rapporterna ser bra ut. |
| Avvisa | p=reject | E-post som inte klarar kontrollen avvisas. Målet, och standarden vid ett webbhotellspaket från WebOké. |
Obs: Med Karantän eller Avvisa är det extra viktigt att din SPF-post stämmer. Skickar du också e-post via en annan tjänst (ditt bokföringsprogram, en nyhetsbrevstjänst, Microsoft 365), lägg då först in den tjänsten i din SPF-post (se SPF ställa in och komplettera) och aktivera om möjligt DKIM hos den tjänsten (se Aktivera och kontrollera DKIM). Annars avvisar mottagare e-posten från den tjänsten. Är du osäker, sätt policyn tillfälligt till Ingen och gå sedan steg för steg tillbaka till Avvisa.
De andra fälten
- Typ av underdomänspolicy: en annan policy för underdomäner. Lämna tomt för att använda samma policy.
- Aggregerad e-post (RUA): här får du dagligen en översikt (i XML) över vem som skickade e-post i ditt domäns namn. Praktiskt att kontrollera, men det är tekniska filer. Du kan lämna det tomt.
- Forensisk e-post (RUF): rapporter om enskilda misslyckade meddelanden. Få aktörer skickar fortfarande dessa. Lämna tomt.
- Procentsats: för hur stor andel av e-posten policyn gäller. Lämna på 100. I den nya DMARC-standarden (RFC 9989, 2026) försvinner det här fältet; din befintliga post fortsätter ändå att fungera.
- Justeringsläge för DKIM och Justeringsläge för SPF: lämna på Avslappnad.
Vanliga frågor
Jag har tagit bort _dmarc-posten, men ser den fortfarande
Andra datorer minns posten tills TTL har gått ut. För DMARC-posten är det som standard 14400 sekunder: fyra timmar. Vänta alltså en stund (se När börjar en ändring gälla? Väntetid och TTL).
Får jag ha två DMARC-poster?
Nej. Precis som med SPF får det bara finnas en DMARC-post. Ändra den befintliga posten.